揭露危險:Windows Server 預設密碼及其含義

摘要
發現 Windows Server 中預設密碼的風險以及漏洞。了解如何進行安全審核並防範暴力攻擊。在此處查找 Windows Server 預設密碼。

以下是不同伺服器品牌的預設管理員用戶名和密碼的一些示例:
- Cisco 伺服器通常具有預設用戶名“admin”和預設密碼“admin”。
- D-Link 伺服器通常具有預設用戶名“admin”和預設密碼“Admin”。
- Crystalview 伺服器的預設用戶名是“Admin”,預設密碼是“Crystal”。
- Cyberguard 防火牆的預設用戶名是“cgadmin”,預設密碼是“cgadmin”。
- 戴爾伺服器可能有預設用戶名和密碼,例如“admin”和“admin”或“root”和“calvin”,具體取決於具體型號。
需要注意的是,這並不是一個詳盡的列表,並且預設用戶名和密碼可能因不同的伺服器型號和製造商而異。
| 品牌 | 預設管理員用戶名 | 預設管理員密碼 |
|---|---|---|
| Cisco | admin | admin |
| D-Link | admin | Admin |
| Crystalview | Admin | Crystal |
| Cyberguard | cgadmin | cgadmin |
| Dell | admin | admin |
| Dell | root | calvin |
| 3Com | admin | Admin |
| Belkin | admin | admin |
| BenQ | admin | Admin |
| D-Link | admin | Admin |
| Digicom | admin | Michelangelo |
| Linksys | admin | Admin |
| Netgear | admin | password |
| Sitecom | sitecom | Admin |
| Asus | admin | admin |
| Synology | admin | Admin |
| Arris | admin | password |
| Apple iphoneIOS4.X | root | alpine |
| DELL | admin | password |
| Huawei ADSL2+ | admin | admin |
| Netcomm | admin | password |
| Netstar | admin | password |
| SAMSUNG | none | none |
| Sigma | admin | password |
| SUN | admin | admin |
| com21 | admin | admin |
| Comersus | admin | dmr99 |
| Compaq | Administrator | admin |
| Compaq | Console | Administrator |
| Compaq | dc770t | none |
| Compaq | Insight Manager | none |
| Compaq | Insight Manager | anonymous |
| Compaq | Insight Manager | PFCUser |
| Compaq | Management Agents | administrator |
| Compaq | PC BIOS | none |
| Compualynx | administrator | asecret |
| Compualynx | SCM | administrator |
更改預設管理員用戶名和密碼對於保護 Windows Server 免受潛在風險至關重要。伺服器管理員應參閱伺服器的檔案或製造商的網站,以獲取有關預設登錄憑據的準確和最新信息。
通過及時更改預設管理員用戶名和密碼並遵循密碼安全最佳實踐,伺服器管理員可以顯著降低未經授權訪問的風險並保護 Windows Server 免受潛在威脅。
首先,用戶必須在單獨的電腦上下載並安裝 Renee PassNow,因為它需要不同的電腦來創建可啟動媒體。安裝後,請按照以下分步說明更改預設管理員密碼:
第1步:下載並安裝Renee PassNow
首先從官方網站下載 Renee PassNow 並將其安裝在您可以訪問的另一台電腦上。您可以根據您電腦的操作作業系統選擇合適的版本。

快速密碼重設移除過程100%安全,僅需5分鐘,即可快速掌控您的電腦。
支援移除多種帳號密碼可移除管理員帳號及一般本機帳號的密碼。
微軟帳號也可快速登入可將Windows 支援移除11/10/8.1/8的Microsoft帳號(微軟帳號)轉換為本機帳號,助您快速進入系統。
無損作業系統密碼移除過程不會對帳號內的檔案或作業系統造成任何的損壞。操作簡單易懂,無需相關專業知識即可獨立操作。
多功能拯救檔案內建檔案救援及檔案轉移功能,無需系統即可救援及轉移硬碟內的檔案資訊。
新版本Renee Passnow支援UEFI啟動環境,支援更多型號的筆電及超極本。
適用Windows 11/10, 8.1, 8, 7, Vista, XP。
快速密碼重設移除過程100%安全,僅需5分鐘,即可快速掌控您的電腦。
支援移除多種帳號密碼可移除管理員帳號及一般本機帳號的密碼。
微軟帳號也可快速登入可將Windows 支援移除11/10/8.1/8的Microsoft帳號(微軟帳號)轉換為本機帳號,助您快速進入系統。
微軟帳號也可快速登入可將Windows 支援移除11/10/8.1/8的Microsoft帳號(微軟帳號)轉換為本機帳號,助您快速進入系統。
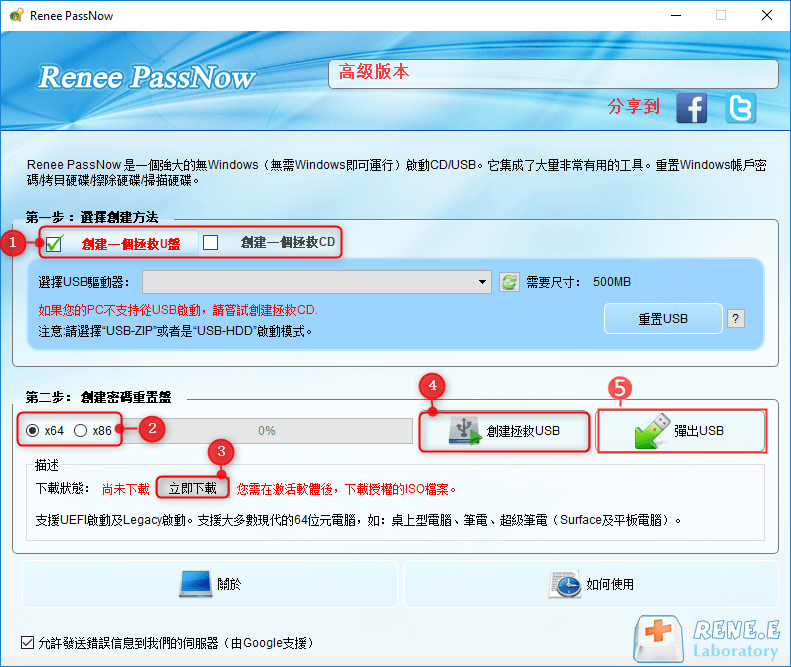
啟動Renee Passnow並將USB閃存驅動器或空白CD/DVD插入電腦。選擇創建可啟動媒體的選項。按照螢幕上的說明完成該過程。
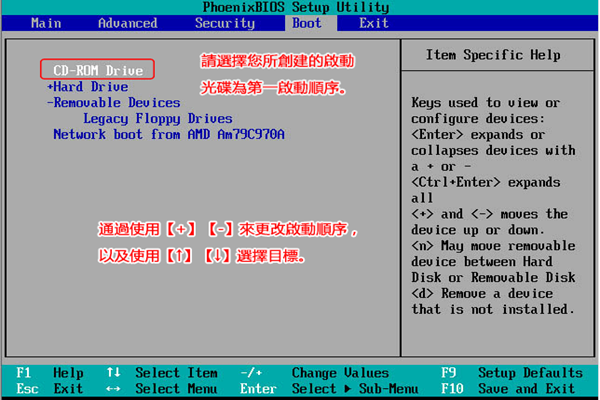
將可啟動USB隨身碟或 CD/DVD 插入鎖定的 Windows 電腦。重新啟動電腦並按相應的鍵(通常是 F2 或Del)進入 BIOS 設定。配置啟動順序,將可啟動媒體設定為首位。
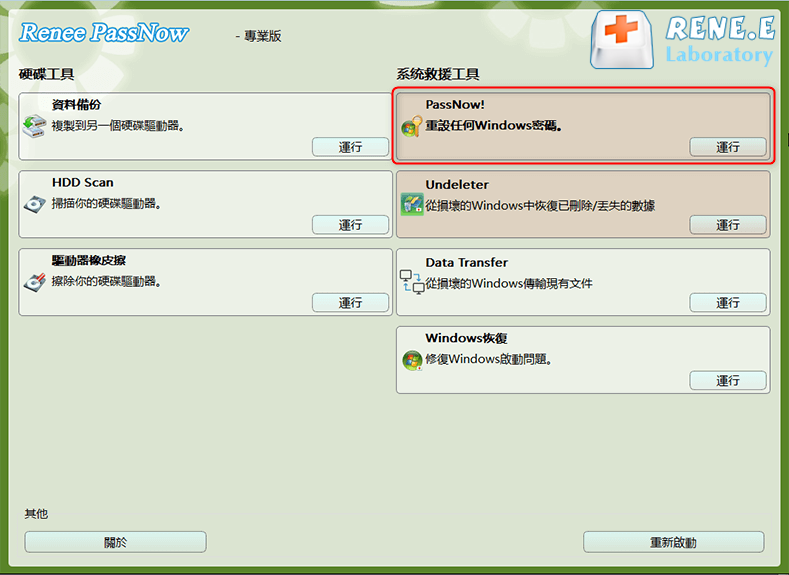
從可啟動媒體成功啟動後,作業系統將載入Renee Passnow。從出現的功能界面中選擇“ PassNow! ”。
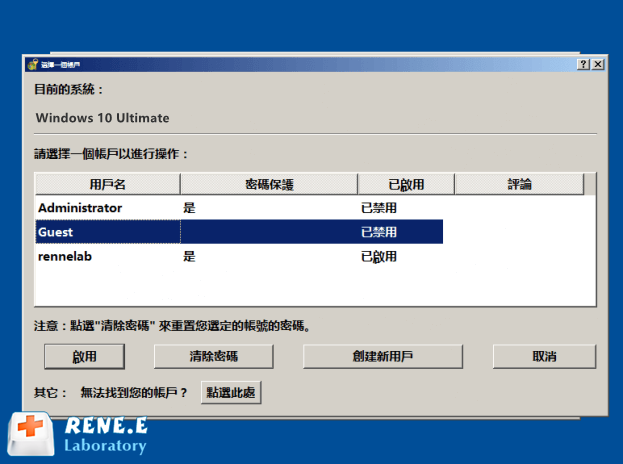
選擇您要重置密碼的用戶帳戶。然後,單擊“清除密碼”按鈕。 Renee Passnow將刪除或重置所選用戶帳戶的密碼。
重置密碼後,從伺服器中拔出可啟動媒體並重新啟動電腦。您現在無需密碼即可登錄 Windows Server。
第 7 步:創建新密碼(可選)
登錄Windows Server 2019後,出於安全考慮,建議創建新密碼。按鍵盤上的 Ctrl+Alt+Delete 並選擇“更改密碼”選項。
即使忘記了原始密碼,遵循這些步驟也將允許用戶更改其 Windows Server 安裝上的預設管理員密碼。請記住選擇一個強大而獨特的密碼以增強作業系統的安全性。
- 1. 識別所有 Windows Server 安裝 :首先編譯網路中所有 Windows Server 安裝的列表。這可以通過使用網路發現工具掃描網路或參考現有網路檔案來完成。
- 2. 確定預設管理員憑據 :確定 Windows Server 安裝後,請研究每個品牌或型號的預設管理員用戶名和密碼。此信息通常可以在產品檔案或製造商的網站上找到。
- 3. 創建測試環境 :設定一個測試環境,您可以安全地評估預設密碼漏洞,而不影響實時伺服器環境。這可以通過使用虛擬化軟體虛擬化 Windows Server 安裝來完成。特別是,人們是否可以輕鬆訪問儲存帳戶和密碼信息的SAM檔案。
- 4. 使用安全審核工具 :利用專門為評估預設密碼而設計的密碼審核工具或腳本。這些工具通常附帶一組預配置的預設密碼,可以對伺服器進行測試。
| 產品名稱 | 特徵 | 價格 |
|---|---|---|
| Atera | 為託管服務提供商提供的SaaS 平台,具有遠程監控和管理工具。包括作業系統審計報告的報告工具。 | 聯繫定價 |
| ManageEngine Log360 | 一個SIEM 包,從網路端點和雲平台收集日誌以進行合規性審核。在Windows 伺服器上執行。 | 免費:30 天試用/聯繫定價 |
| N-able N-sight | 帶有風險情報模塊的遠程監控和管理軟體,用於保護和報告PII。 | 沒有任何 |
| Netwrix Auditor | 具有配置監控/自動警報/和Rest API 的網路安全審核軟體。提供詳細的審核和報告/硬體和裝置監控/以及通過腳本的自動修復。與流行的幫助台平台集成以自動創建票證。 | 聯繫定價 |
| Nessus | 用於審計/配置管理/和補丁管理的漏洞評估工具。提供網路裝置和端點上的漏洞列表/以及可定制的報告。為中型和大型組織提供免費版本(Nessus Essentials) 和付費選項。 | 免費:Nessus Essentials/付費:聯繫了解定價 |
| Nmap | 開源端口掃描儀和網路安全掃描儀。可以發現主機並找到易受攻擊的開放端口。提供有關端口狀態/服務/和版本的信息。帶有GUI 前端的命令行實用程式,稱為Zenmap。 | 免費 |
- 5. 解決漏洞 :如果在審核過程中發現預設密碼,請務必立即更改它們以減輕任何潛在的安全風險。為每次安裝使用強大且唯一的密碼,並確保其滿足複雜性要求。
- 6. 實施密碼管理政策 :為了防止將來使用預設密碼,請建立嚴格的密碼管理策略。這包括強制定期更改密碼、利用嚴格的密碼複雜性要求以及教育用戶創建獨特且安全的密碼的重要性。
通過遵循這些分步說明,讀者可以有效地對其 Windows Server 安裝上的預設密碼進行安全審核。這種主動方法將有助於增強網路的整體安全性並防止潛在的未經授權的訪問。
強制使用安全性高的密碼
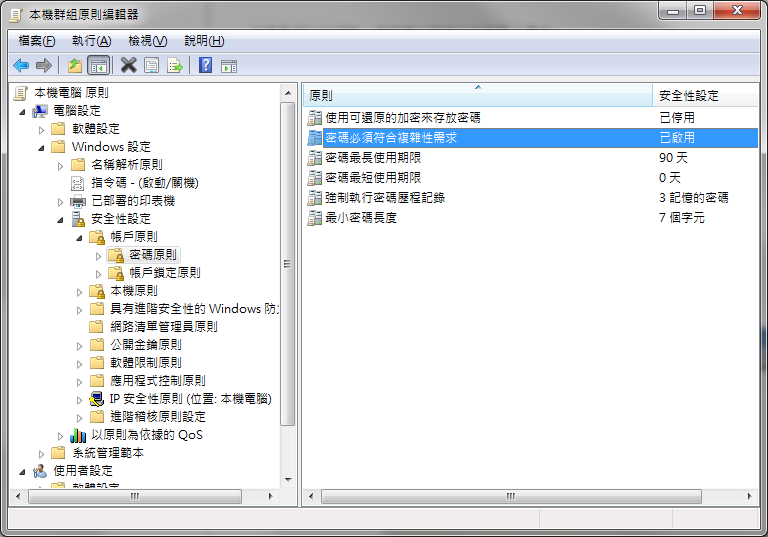
此外,實施多重身份驗證 (MFA) 可以要求用戶在登錄時提供額外的驗證(例如指紋或發送到其移動裝置的輔助代碼),從而顯著增強安全性。這種額外的身份驗證可以防止暴力破解,即使攻擊者設法獲得了正確的用戶名和密碼組合,攻擊也不會成功。
相關主題 :
如何使用Offline NT Password & Registry Editor刪除Windows密碼?

2021-02-05
周宇翔 : 如果忘記了Windows7/8/10的登入密碼而無法訪問電腦,最快速的方法就是重置或刪除W...